Belangrijk Draait jouw website op een server met nginx? Laat dan vandaag nog controleren of nginx is bijgewerkt naar 1.30.7 of 1.31.9, of naar een gepatcht pakket van je Linux-distributie, en of nginx daarna volledig opnieuw is opgestart. Weet je niet wie dat voor jouw website regelt? Neem contact met ons op.
Op 18 november 2026 maakte het beveiligingsbedrijf Xint vijf kritieke kwetsbaarheden in nginx bekend, samen nginx2root genoemd. nginx is de webserver onder bijna een op de drie websites wereldwijd. De ernstigste fout laat een aanvaller zonder inlog eigen code uitvoeren op de server, en zit al sinds 2015 in de code. Het NCSC schat zowel de kans op misbruik als de mogelijke schade hoog in, en is duidelijk: update nu.
Er is een patch. Sinds 18 november zijn nginx 1.30.7 (stable) en 1.31.9 (mainline) beschikbaar, de nieuwste versies van nginx. Maar de grote Linux-distributies, zoals Ubuntu, Debian en Red Hat, hadden op de dag van de bekendmaking nog geen bijgewerkt pakket klaar. Op veel servers staat het lek dus nog open, ook als de beheerder netjes alle updates installeert.
Het is het derde grote lek in vier maanden. In juli zat wp2shell in WordPress zelf, in oktober zat PHP2Shell in de programmeertaal eronder, en nu zit het in de webserver. En ook dit keer vond AI de lekken. Daar komen we verderop op terug, want het verklaart waarom dit niet de laatste keer zal zijn.
Wat is nginx2root?
nginx (spreek uit: engine x) is de software die de verzoeken van bezoekers aanneemt en de pagina terugstuurt. Volgens W3Techs draait 29,7 procent van alle websites erop, en veel hostingpartijen gebruiken nginx ook als voorportaal voor andere servers. WordPress-websites draaien er vaak op, zonder dat de eigenaar dat weet.
nginx2root is de naam die Xint gaf aan vijf losse lekken in nginx, plus een zesde in de Linux-kernel. Elk van de vijf nginx-lekken kan een aanvaller zonder inlog code laten uitvoeren met de rechten van nginx. F5, het bedrijf achter nginx, geeft ze allemaal een score van 9,2 op 10 (CVSS 4.0).
De vijf CVE’s van nginx2root
- CVE-2026-123007: de hoofdfout. Een rekenfout in de flow control van HTTP/2 laat nginx data op een verkeerde plek in het geheugen schrijven. Kwetsbaar is elke versie van 1.9.5 (uit 2015) tot en met 1.31.8, als HTTP/2 aan staat.
- CVE-2026-123633: een tweede fout in HTTP/2, als nginx verzoeken doorstuurt naar een andere server.
- CVE-2026-123634: een fout in de DNS-resolver van nginx, bij bepaalde instellingen voor doorsturen.
- CVE-2026-121810: een fout in HTTP/3, ook bij doorsturen naar een andere server.
- CVE-2026-113425: een fout in de mailproxy van nginx.
De naam verwijst naar de laatste stap. Via een nog ongepatcht lek in het SCTP-onderdeel van de Linux-kernel, aanwezig sinds 2018, kon Xint vanuit een gekaapt nginx-proces doorstoten naar root: volledige controle over de server. In de tests lukte dat ook vanuit een Docker-container. Voor dat kernellek is nog geen CVE-nummer en nog geen patch.
Hoe werkt de aanval via HTTP/2?
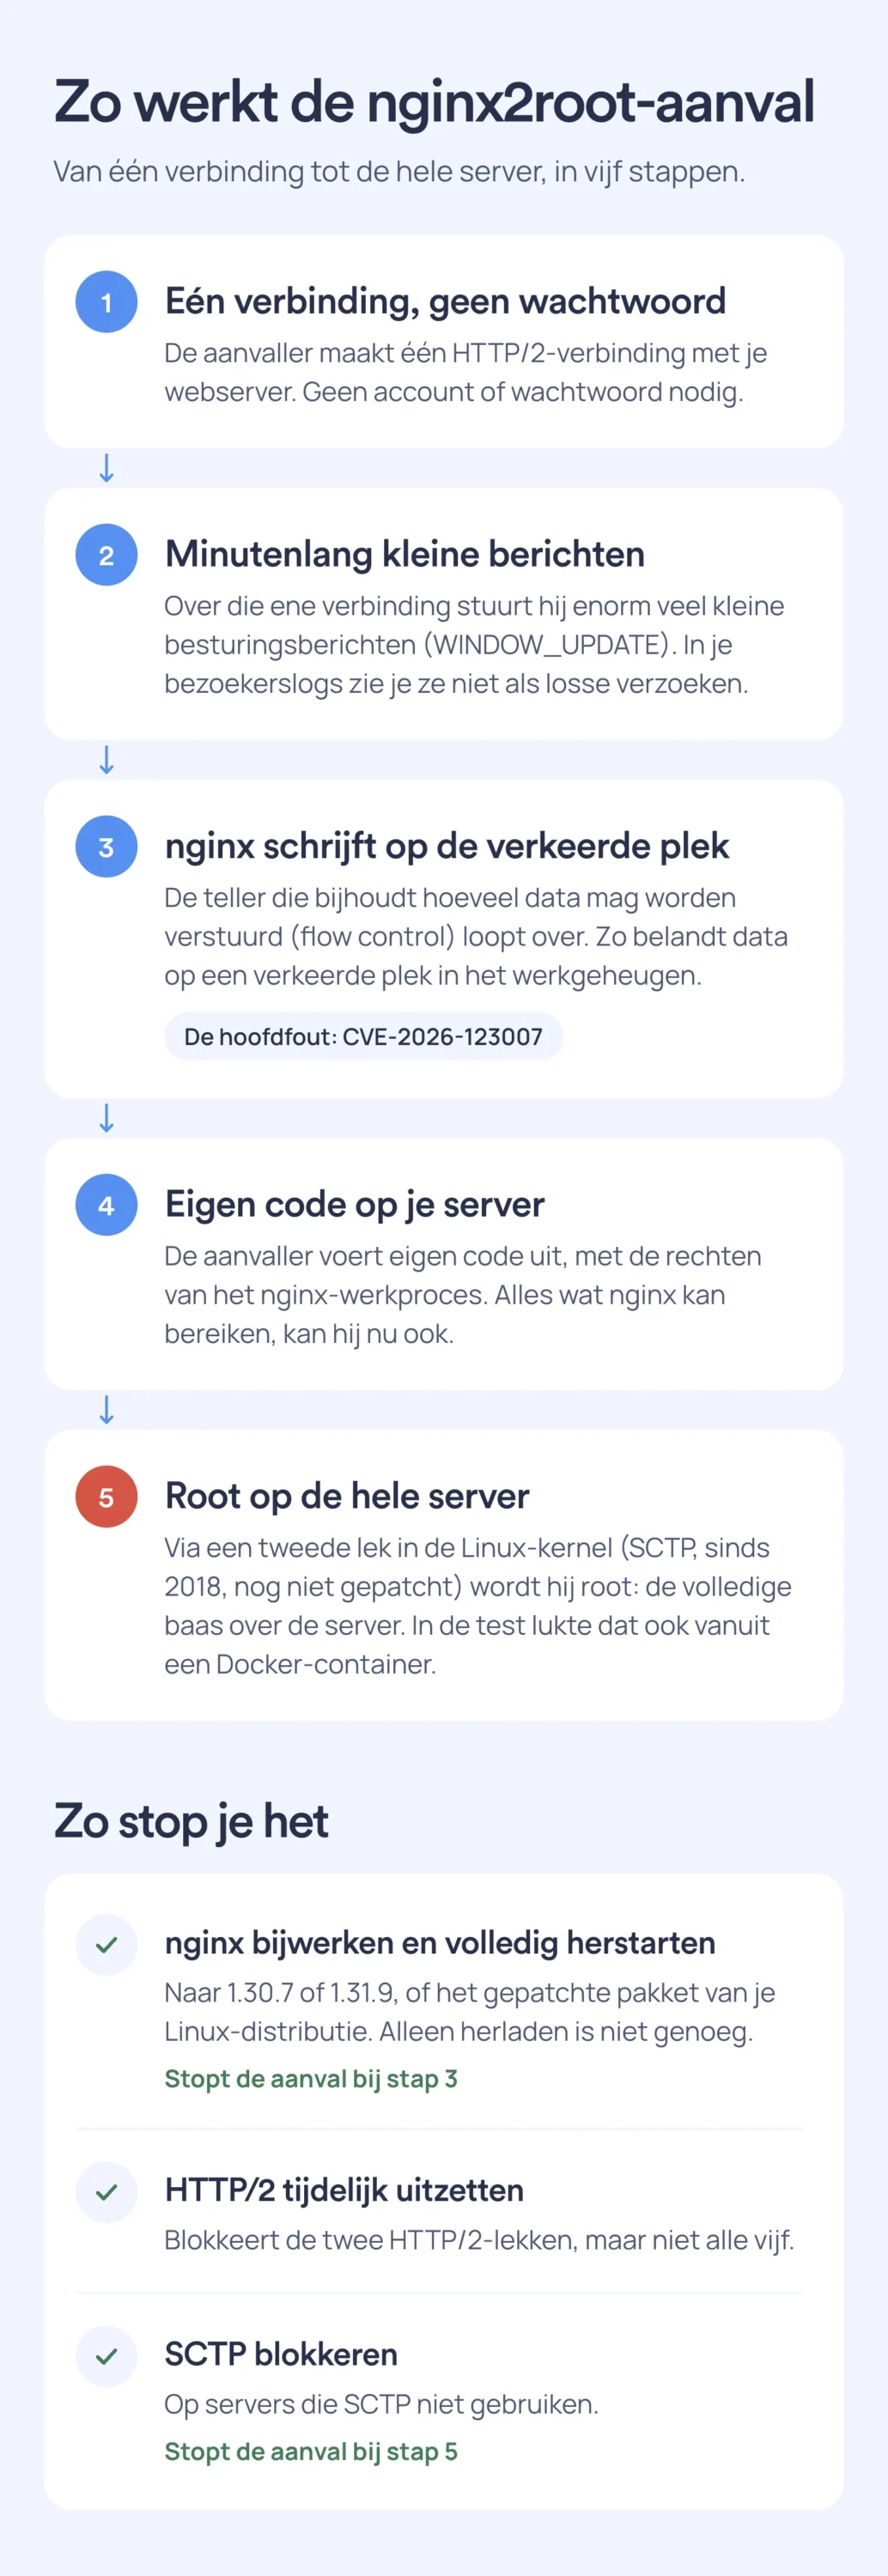
De hoofdfout zit in HTTP/2, de moderne manier waarop browsers en servers met elkaar praten. Over één verbinding lopen meerdere verzoeken tegelijk, en een teller houdt bij hoeveel data elke kant mag versturen. Die teller heet flow control, en daar gaat het mis.
- Eén verbinding, geen inlog. De aanvaller opent een HTTP/2-verbinding met de server. Een account of wachtwoord is niet nodig.
- Een stortvloed aan kleine berichten. Over die ene verbinding stuurt hij minutenlang enorm veel kleine besturingsberichten. In de gewone bezoekerslogs zie je die niet als losse verzoeken.
- De teller loopt over. Daardoor schrijft nginx data op een plek in het werkgeheugen waar die niet hoort.
- Eigen code op de server. Zo kan de aanvaller eigen code uitvoeren, met de rechten van het nginx-proces.
- Root op de hele server. Met het kernellek erbij wordt dat volledige controle over de server.
Is dit makkelijk? Op dit moment nog niet. De enige echte openbare proof of concept, van Rapid7, is bedoeld als demonstratie. Die stuurt zo’n 128 gigabyte over één verbinding, werkt alleen onder specifieke omstandigheden en waarschijnlijk niet als het verkeer via een proxy loopt. Xint en Wiz houden hun eigen exploits achter, maar Xint liet wel zien dat de aanval werkt bij AWS, Google Cloud en Azure. Misbruik in het wild is nog niet gemeld. Let wel op: op GitHub staan inmiddels nep-exploits, waarvan sommige zelf malware bevatten.
Tijdlijn van nginx2root: van ontdekking tot patch
Van de eerste vondst tot de patch duurde het ruim vijf weken.
- 11 oktober 2026 Xint ontdekt de lekken. De hoofdfout vindt een onderzoeker, de andere vier vindt het platform van Xint een paar dagen later in een volledig automatische scan.
- 16 oktober Xint meldt de lekken bij F5, het bedrijf achter nginx.
- 27 oktober De meldingen komen bij het ontwikkelteam van nginx terecht.
- 10 november Xint test de oplossing van nginx en bevestigt dat die werkt.
- 18 november De bekendmaking. nginx brengt 1.30.7 en 1.31.9 uit, F5 brengt updates uit voor NGINX Plus en de officiële Docker-images worden bijgewerkt. Rapid7 publiceert dezelfde dag een proof of concept en het NCSC waarschuwt: update nu.
- 18 november, avond Ubuntu, Debian, Red Hat en Amazon Linux hebben nog geen gepatcht pakket. Volgens Censys draaien wereldwijd zo’n 7,8 miljoen bereikbare nginx-servers een kwetsbare versie met HTTP/2 aan, en is nog geen 1 procent bijgewerkt.
Is mijn website kwetsbaar?
Dat hangt af van je server, niet van je website. Een WordPress-update helpt hier dus niet, net zoals bij PHP2Shell. Voor de hoofdfout ben je kwetsbaar als deze drie dingen gelden:
- Je server draait nginx. Dat kan ook als je hostingpartij nginx alleen als voorportaal gebruikt.
- De versie is ouder dan 1.30.7 of 1.31.9, en er is ook geen gepatcht pakket van de distributie geïnstalleerd.
- HTTP/2 staat aan. Bij de meeste websites met HTTPS is dat zo.
Voor de andere vier lekken gelden andere voorwaarden, zoals doorsturen naar andere servers, HTTP/3 of de mailproxy. Alleen je hostingpartij of serverbeheerder kan beoordelen of die op jouw server spelen.
Gebruik je Plesk? Plesk zet nginx standaard als voorportaal voor Apache, met een eigen nginx-pakket. De oplossing komt dan via een update van Plesk zelf, niet via de gewone pakketten van je Linux-distributie. Hetzelfde geldt voor software die op nginx is gebouwd, zoals OpenResty: ook die heeft een eigen update nodig.
Twee kanttekeningen. Ubuntu en Debian verwerken fixes vaak zonder het versienummer te veranderen, dus een oud versienummer zegt niet alles. En een bijgewerkte nginx die niet opnieuw is opgestart, draait nog gewoon de oude, kwetsbare code.
Zit je website achter Cloudflare of een ander CDN? Dat kan de demonstratie-exploit van Rapid7 tegenhouden, maar het is geen oplossing. Een server is vaak ook rechtstreeks via zijn IP-adres bereikbaar, en Rapid7 sluit andere aanvalsroutes niet uit.
Wat je nu moet doen
Loop deze stappen langs, ook als je denkt dat het al geregeld is.
- Zoek uit of je website op nginx draait. Je hostingpartij of serverbeheerder weet dat.
- Vraag concreet of de patch is doorgevoerd. Draait de server op nginx 1.30.7 of 1.31.9, of op een pakket waarin alle vijf lekken zijn opgelost? En is nginx daarna volledig opnieuw opgestart? Een vaag “we houden alles up-to-date” is geen antwoord.
- Vraag ook naar het kernellek. Daar is nog geen patch voor, maar op de meeste servers kan SCTP zonder gevolgen worden geblokkeerd.
- Is er nog geen update voor jouw server? Laat dan tijdelijk HTTP/2 uitzetten. Bezoekers vallen terug op HTTP/1.1, wat de website iets trager kan maken, maar de twee HTTP/2-lekken zijn dan dicht. De andere drie niet.
- Download geen testscripts van onbekenden. Op GitHub staan nep-exploits die beloven te testen of je kwetsbaar bent, maar zelf malware bevatten.
Beheer je zelf een server?
Op Ubuntu en Debian controleer je zo welke versie er draait, of HTTP/2 aan staat en of het pakket al een fix bevat. Na de update is een volledige herstart nodig: een reload vervangt het draaiende programma niet.
# Welke versie en welk pakket draait er?
nginx -v
apt-cache policy nginx

# Staat HTTP/2 aan in de geladen configuratie?
sudo nginx -T 2>&1 | grep -E 'listen.*http2|http2 +on'

# Bevat het pakket de fix voor de hoofdfout?
apt changelog nginx | grep CVE-2026-123007

# Na de update: volledig herstarten, geen reload
sudo systemctl restart nginx

# SCTP blokkeren als je het niet gebruikt
echo 'install sctp /bin/false' | \
  sudo tee /etc/modprobe.d/disable-sctp.conf
De SCTP-regel ontlaadt een al geladen module niet: controleer dat met lsmod | grep sctp. Alle maatregelen en signalen van misbruik staan in het rapport van CIRCL.
HTTP/2 uitzetten in nginx
Is er nog geen pakket voor jouw distributie, zet HTTP/2 dan tijdelijk uit. Hoe dat gaat, hangt af van je nginx-versie:
# nginx 1.25.1 en nieuwer: in elk serverblok
http2 off;

# Oudere versies: haal http2 uit de listen-regel
# was: listen 443 ssl http2;
listen 443 ssl;

# Configuratie testen en volledig herstarten
sudo nginx -t && sudo systemctl restart nginx
Bezoekers vallen dan terug op HTTP/1.1. Diensten die HTTP/2 nodig hebben, zoals gRPC, werken niet meer. Gebruik je een beheerpaneel zoals Plesk of ISPConfig, zet HTTP/2 dan via het paneel uit. Anders kan het paneel de instelling bij de volgende wijziging terugzetten.
Serveronderhoud is net zo belangrijk als je website zelf
Na wp2shell, PHP2Shell en nu nginx2root zie je een patroon: het lek zit telkens in een andere laag. Eerst WordPress, toen PHP, nu de webserver, met de Linux-kernel eronder als volgende stap. Een website is zo veilig als de zwakste laag, en elke laag moet door iemand worden bijgehouden.
Dat geldt waar je website ook staat. Bij een grote hostingpartij, bij een kleine lokale partij, bij een bureau zoals wij of op een server die je zelf beheert: iemand moet de server onderhouden. Het verschil zit niet in de naam van de partij, maar in de vraag of er iemand is die zo’n melding dezelfde dag oppakt, de update doorvoert en controleert of het gelukt is.
Juist bij nginx2root gaat dat makkelijk mis. De update vraagt een volledige herstart, het versienummer zegt niet alles, de pakketten van de distributies komen later dan de officiële release en voor het kernellek is nog geen patch. Wie alleen op automatische updates vertrouwt, is er dus niet. Stel je hostingpartij of beheerder daarom deze vragen:
- Wie houdt de webserver, PHP en het besturingssysteem bij, en hoe snel na een kritieke melding?
- Hoe weet ik dat een update echt is doorgevoerd, inclusief herstart?
- Krijg ik bericht als er een kritiek lek speelt, en wat er is gedaan?
- Wat gebeurt er als er nog geen patch is, zoals nu bij het kernellek?
Beheer je de server zelf, dan geldt hetzelfde. Volg de beveiligingsmeldingen van nginx, je distributie en het NCSC, en houd tijd vrij voor het onverwachte. Een server die twee jaar geleden goed is ingericht, is dat vandaag niet meer vanzelf.
AI vindt lekken sneller dan ooit: dit was niet de laatste keer
Het opvallendste aan nginx2root is niet de fout zelf, maar hoe die is gevonden. nginx is een van de best onderzochte stukken software op internet. Toch zat de hoofdfout er ruim tien jaar in, en vond het platform van Xint vier van de vijf lekken in een volledig automatische scan, zonder menselijke begeleiding. Volgens Xint kostte dat ongeveer anderhalf uur en zo’n 1.000 dollar aan rekenkracht.
Xint stond daarin niet alleen. Ook Wiz, Rapid7 en twee andere onderzoeksteams vonden de HTTP/2-fouten, los van elkaar, en Wiz zegt dat zijn eigen AI-systeem ze heeft gevonden. Bij PHP2Shell in oktober ging het net zo: ook die bugs zaten meer dan tien jaar in PHP en werden met hulp van AI ontdekt.
Je ziet het terug in de cijfers. In heel 2025 publiceerde nginx twee beveiligingsadviezen. In 2026 staat de teller op 36, waarvan tien in deze ene update.
Diezelfde technologie is ook beschikbaar voor aanvallers. Xint-topman Brian Pak wijst op de snelheid waarmee aanvallers met AI uit de kleinste aanwijzingen een werkende aanval bouwen. De tijd tussen een patch en de eerste aanvallen wordt daardoor steeds korter. Bij wp2shell kwamen de eerste aanvallen al binnen enkele uren na de patch.
We gaan dit de komende tijd helaas veel vaker zien. Niet omdat software slechter wordt, maar omdat AI zo goed is geworden dat het oude fouten in oude code razendsnel vindt, voor verdedigers en aanvallers tegelijk. nginx2root is waarschijnlijk niet het laatste lek van deze omvang. Wie zijn website en server nu goed laat onderhouden, is klaar voor het volgende. Wie dat niet doet, loopt elke keer opnieuw achter.
Hulp nodig?
Twijfel je of iemand dit voor jouw website regelt, of krijg je van je hostingpartij geen duidelijk antwoord? Neem contact met ons op, dan kijken we met je mee. Wil je de WordPress-kant van je website in vaste handen, lees dan wat WordPress onderhoud inhoudt en waarom je website onderhouden geen kostenpost maar een investering is.
Bronnen
- Xint, NGINX2Root: New Remote Code Execution Vulnerabilities in nginx Require Urgent Patching
- nginx.org, nginx security advisories
- NCSC, Kwetsbaarheden in F5 Networks NGINX: update nu
- CIRCL, TR-105 NGINX2ROOT: Remote Code Execution in NGINX and Potential Host Compromise
- Precursor Security, NGINX2Root: Live nginx RCE Updates
- iTnews, Nginx servers rootable through critical flaws, unpatched Linux kernel bug
- AI Weekly, Xint AI Finds Five Nginx RCE Bugs
- Pasquale Pillitteri, nginx2root op Ubuntu en Debian: zo bescherm je je
- W3Techs, Usage statistics of Nginx